- SERVICE
セキュアな Web サイト制作サービス
- WORKS
- ABOUT US
- NEWS & COLUMN
- IR
- RECRUIT

皆さんこんにちは。
taneCREATIVEの「ちほうタイガー」です。
本記事はOptinMonsterのバージョンと脆弱性への対応状況についてまとめたもので、2026年5月8日に執筆しています。
OptinMonsterは、WordPressサイトにおけるSaaS連携型のポップアップ・リード獲得プラグインかつサービスであり、Retyp,LLC d/b/a OptinMonsterによってサポートされています。
WordPressのPlugin Directoryの統計情報によると、アクティブインストールは100万以上、総ダウンロード数は1億3086万回以上を計測しており、世界的にも有名なプラグインの一つと言ってよいでしょう。
一方で、人気が高いほど攻撃対象になるリスクもあるため、脆弱性への適切な対応が重要になります。
実際にOptinMonsterの脆弱性は過去見つかっており、迅速に対応されています。
この記事では、企業のWeb担当の皆様に向けて、OptinMonsterの概要並びに、脆弱性及びその対応状況をご紹介することで、OptinMonster自体については安心して使用していただけるようにしたいと思います。
少しでも皆様のお役に立てる記事にできればと思います。
どうぞよろしくお願い致します。
前述の通り、OptinMonsterは、Retyp,LLC d/b/a OptinMonsterがサポートをしている、WordPress向けポップアップ・リード獲得プラグインですが、実体はアカウント登録を前提とするSaaS型のリード獲得サービスといえます。
ポップアップ、フローティングバー、スライドイン、クーポンホイール、インライン登録フォームなどをノーコードで作成でき、メール配信、CRM・EC連携、ページ別ターゲティング、A/Bテスト、分析機能などを有していることから、世界的にも人気がありますが、OptinMonsterアカウントが必要であり、無料枠では3キャンペーンと500表示クレジットの利用までという制限があります。
一方で、利用者の多いプラグインは、攻撃のターゲットにされる可能性があるため、当社では、脆弱性に対する対応が遅い、もしくは対応しないプラグインは、クライアントにお勧めしていません。
OptinMonsterについては、定期的にバージョンアップがされており、かつ最新バージョンでは未修正の脆弱性情報が公表されていないことから、2026年5月8日現在、セキュリティ面でのリスクは少ないと考えております。
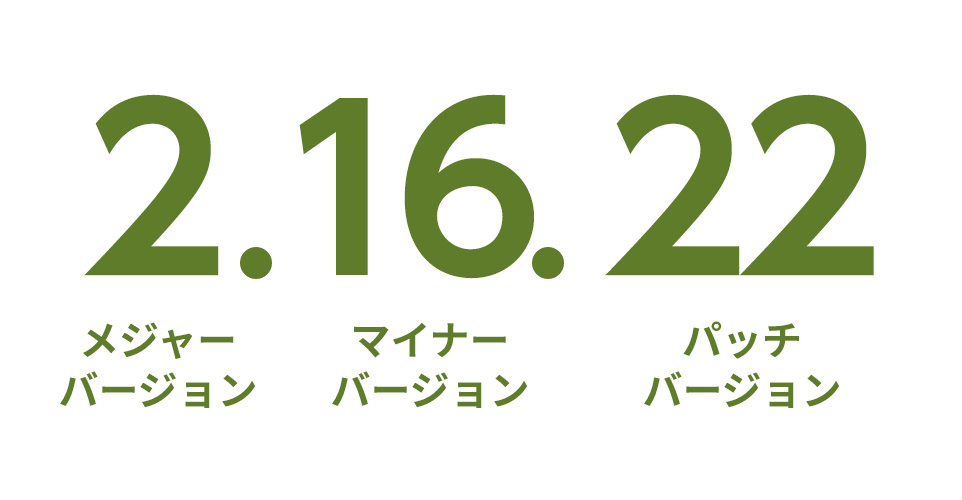
OptinMonsterは、通常のセマンティックバージョニングに近いバージョニングを採用しており、左からメジャーバージョン、マイナーバージョン、パッチバージョンの3つの数字で構成されています(非常に古いバージョンでは4つの数字でバージョニングされていましたが、近年は3つの数字で運用されています)。
2026年5月8日現在、OptinMonsterの最新バージョンは2.16.22であり、WordPress 6.8.5までテストされています。
通常のオープンソースソフトウェアでは、公式のサポート(新機能の追加、不具合の改修、セキュリティパッチの提供)対象は最新パッチバージョンのみであり、最新パッチバージョンへのアップデートを推奨いたします。
2026年5月8日現在での、OptinMonsterのバージョン情報は次の通りです。
| バージョン | リリース日 | サポート期限 | 修正された脆弱性 |
| 2.16.22 | 2025年11月19日 | サポート中 | - |
| 2.16.21 | 2025年10月3日 | 2025年11月19日 | - |
| 2.16.20 | 2025年7月24日 | 2025年10月3日 | - |
| 2.16.19 | 2025年3月31日 | 2025年7月24日 | - |
| 2.16.18 | 2025年3月26日 | 2025年3月31日 | - |
| 2.16.17 | 2025年3月26日 | 2025年3月26日 | - |
| 2.16.16 | 2025年2月24日 | 2025年3月26日 | - |
| 2.16.15 | 2025年2月3日 | 2025年2月24日 | - |
| 2.16.14 | 2025年2月3日 | 2025年2月3日 | - |
| 2.16.13 | 2024年12月4日 | 2025年2月3日 | - |
| 2.16.12 | 2024年12月2日 | 2024年12月4日 | - |
| 2.16.11 | 2024年11月27日 | 2024年12月2日 | - |
| 2.16.10 | 2024年11月27日 | 2024年11月27日 | - |
| 2.16.9 | 2024年11月12日 | 2024年11月27日 | - |
| 2.16.8 | 2024年11月4日 | 2024年11月12日 | - |
| 2.16.7 | 2024年10月24日 | 2024年11月4日 | - |
| 2.16.6 | 2024年10月15日 | 2024年10月24日 | - |
| 2.16.5 | 2024年9月16日 | 2024年10月15日 | - |
| 2.16.4 | 2024年7月5日 | 2024年9月16日 | - |
| 2.16.3 | 2024年7月1日 | 2024年7月5日 | - |
| 2.16.2 | 2024年5月16日 | 2024年7月1日 | CVE-2024-4045 |
| 2.16.1 | 2024年4月23日 | 2024年5月16日 | - |
| 2.16.0 | 2024年2月22日 | 2024年4月23日 | CVE-2024-33691 |
| 2.12.2 | 2023年2月10日 | 2023年3月10日 | CVE-2023-0772 |
| 2.6.5 | 2021年10月6日 | 2021年10月27日 | CVE-2021-39341 |
| 2.6.1 | 2021年9月8日 | 2021年9月29日 | CVE-2021-39325 |
| 1.1.4.6 | 2016年3月21日 | 2016年8月17日 | CVE-2016-10996 |
※各バージョンのリリース日については、WordPress公式サイトの開発ログの情報に基づいています。
※上記の内容は、バージョン2.16.1までを掲載しています。また、2.16.1以前のバージョンについては、下記脆弱性が修正されたバージョンを追記しています。
※バージョン2.16.1以下には既知の脆弱性が存在するため、グレーにしています。
OptinMonsterの最新バージョンは2.16.22であり、当社が把握している全ての脆弱性に修正対応済みとなっています。
また、OptinMonster 2.16.1以下のバージョンをご使用の場合には、既知の脆弱性が存在する可能性がありますので、最新バージョンへのアップデートをお勧めします。
OptinMonster自体に関する脆弱性情報で、当社が把握しているものは次の通りです。
| 脆弱性情報 | 深刻度 | 影響を受けるバージョン | 修正されたバージョン |
|
CVE-2024-33691 CVE-2024-33691 Detail |
CVSS v3 4.3 (警告) |
・OptinMonster 2.15.3までのバージョン | ・OptinMonster 2.16.0 |
|
CVE-2024-4045 JVNDB-2024-026238 |
CVSS v3 5.4 (警告) |
・OptinMonster 2.16.1までのバージョン | ・OptinMonster 2.16.2 |
|
CVE-2023-0772 CVE-2023-0772 Detail |
CVSS v3 6.5 (警告) |
・OptinMonster 2.12.1までのバージョン | ・OptinMonster 2.12.2 |
|
CVE-2021-39341 JVNDB-2021-014271 |
CVSS v3 8.2 (重要) |
・OptinMonster 2.6.4までのバージョン | ・OptinMonster 2.6.5 |
|
CVE-2021-39325 JVNDB-2021-012080 |
CVSS v3 6.1 (警告) |
・OptinMonster 2.6.0までのバージョン | ・OptinMonster 2.6.1 |
|
CVE-2016-10996 CVE-2016-10996 Detail |
CVSS v3 5.3 (警告) |
・OptinMonster 1.1.4.5までのバージョン | ・OptinMonster 1.1.4.6 |
※脆弱性情報については、情報セキュリティにおける脆弱性情報に付けられている番号であるCommon Vulnerabilities and Exposures(本記事では「CVE」とします)の順序に従って掲載しています。CVEの採番がされていない脆弱性情報については、Wordfenceへのリンクを掲載してあります。
※深刻度については、共通脆弱性評価システムCVSS v3に基づいています。本記事では、CVSS v3にて緊急(9.0~10.0)、重要(7.0~8.9)、警告(4.0~6.9)に区分されるもののみを掲載しており、その他の情報については、JVN iPediaなどでご確認ください。CVSS v3の適用前の脆弱性情報についてはCVSS v2に基づいて記載しています。
※深刻度の数値はJapan Vulnerability Notes(本記事では「JVN」とします)及び、JVNが評価を合わせている米国国立標準技術研究所(NIST)が運営する脆弱性データベースであるNational Vulnerability Database(以下「NVD」)に準拠しています。JVN、NVDにてスコアリングされていない脆弱性情報についてはWordFenceのスコアに準拠しています。
※本記事における脆弱性情報は、当社が把握しているものだけであり、全ての脆弱性情報を網羅できているかはわかりません。
※本記事における脆弱性情報をご利用になる場合には、必ずCVE、JVN、NVDなどの情報を確認されたうえで、自己責任でご利用ください。
前述のように、OptinMonsterは世界的にも人気のあるプラグインであり、Web制作の現場でWordPressを利用する場合には、お世話になる確率が高いプラグインです。
しかしながら、OptinMonster自体のバージョンアップをしようと思っても、WordPressやPHPのバージョンアップが必要であったり、設定が複雑であるなどの問題に直面することもあるかと思います。
taneCREATIVE社は、「リモートによるWebアプリケーションのセキュリティ対策をパッケージ化、首都圏大手企業に提供」している点が評価され、2021年にJ-Startup NIIGATAに選定されているWeb制作会社で、WordPressはもちろんのこと、PHP、MySQL、MariaDBについてもノウハウを有しています。
※「J-Startup NIIGATA」とは、経済産業省が2018年に開始したJ-Startupプログラムの地域版として、新潟発のロールモデルとなるスタートアップ企業群を明らかにし、官民連携により集中的に支援する仕組みを構築することで、新潟県におけるスタートアップ・エコシステムを強化する取組です。
taneCREATIVEに所属する謎のトラ。
2026年5月8日執筆